应用规则
为不同 App 设置代理、直连或阻止
创建应用规则,让不同 App 使用不同代理、直接连接,或完全阻止网络访问。
规则由“匹配哪个应用”和“如何处理连接”两部分组成。每套配置都有独立的规则集与默认行为。
三种动作
- 1
代理
连接交给所选代理服务器。创建规则时必须明确选择一个已经存在的代理。
- 2
直连
没有设置「目标主机」和「目标端口」时,流量完全绕过 AntifyCore,不会出现在「连接」页,也不计入统计。设置了其中任何一项后,因过滤条件而直连的连接会以「直连」行出现在「连接」页,点开该行可以看到原因。
- 3
阻止
阻止匹配应用的网络连接,不需要选择代理服务器。
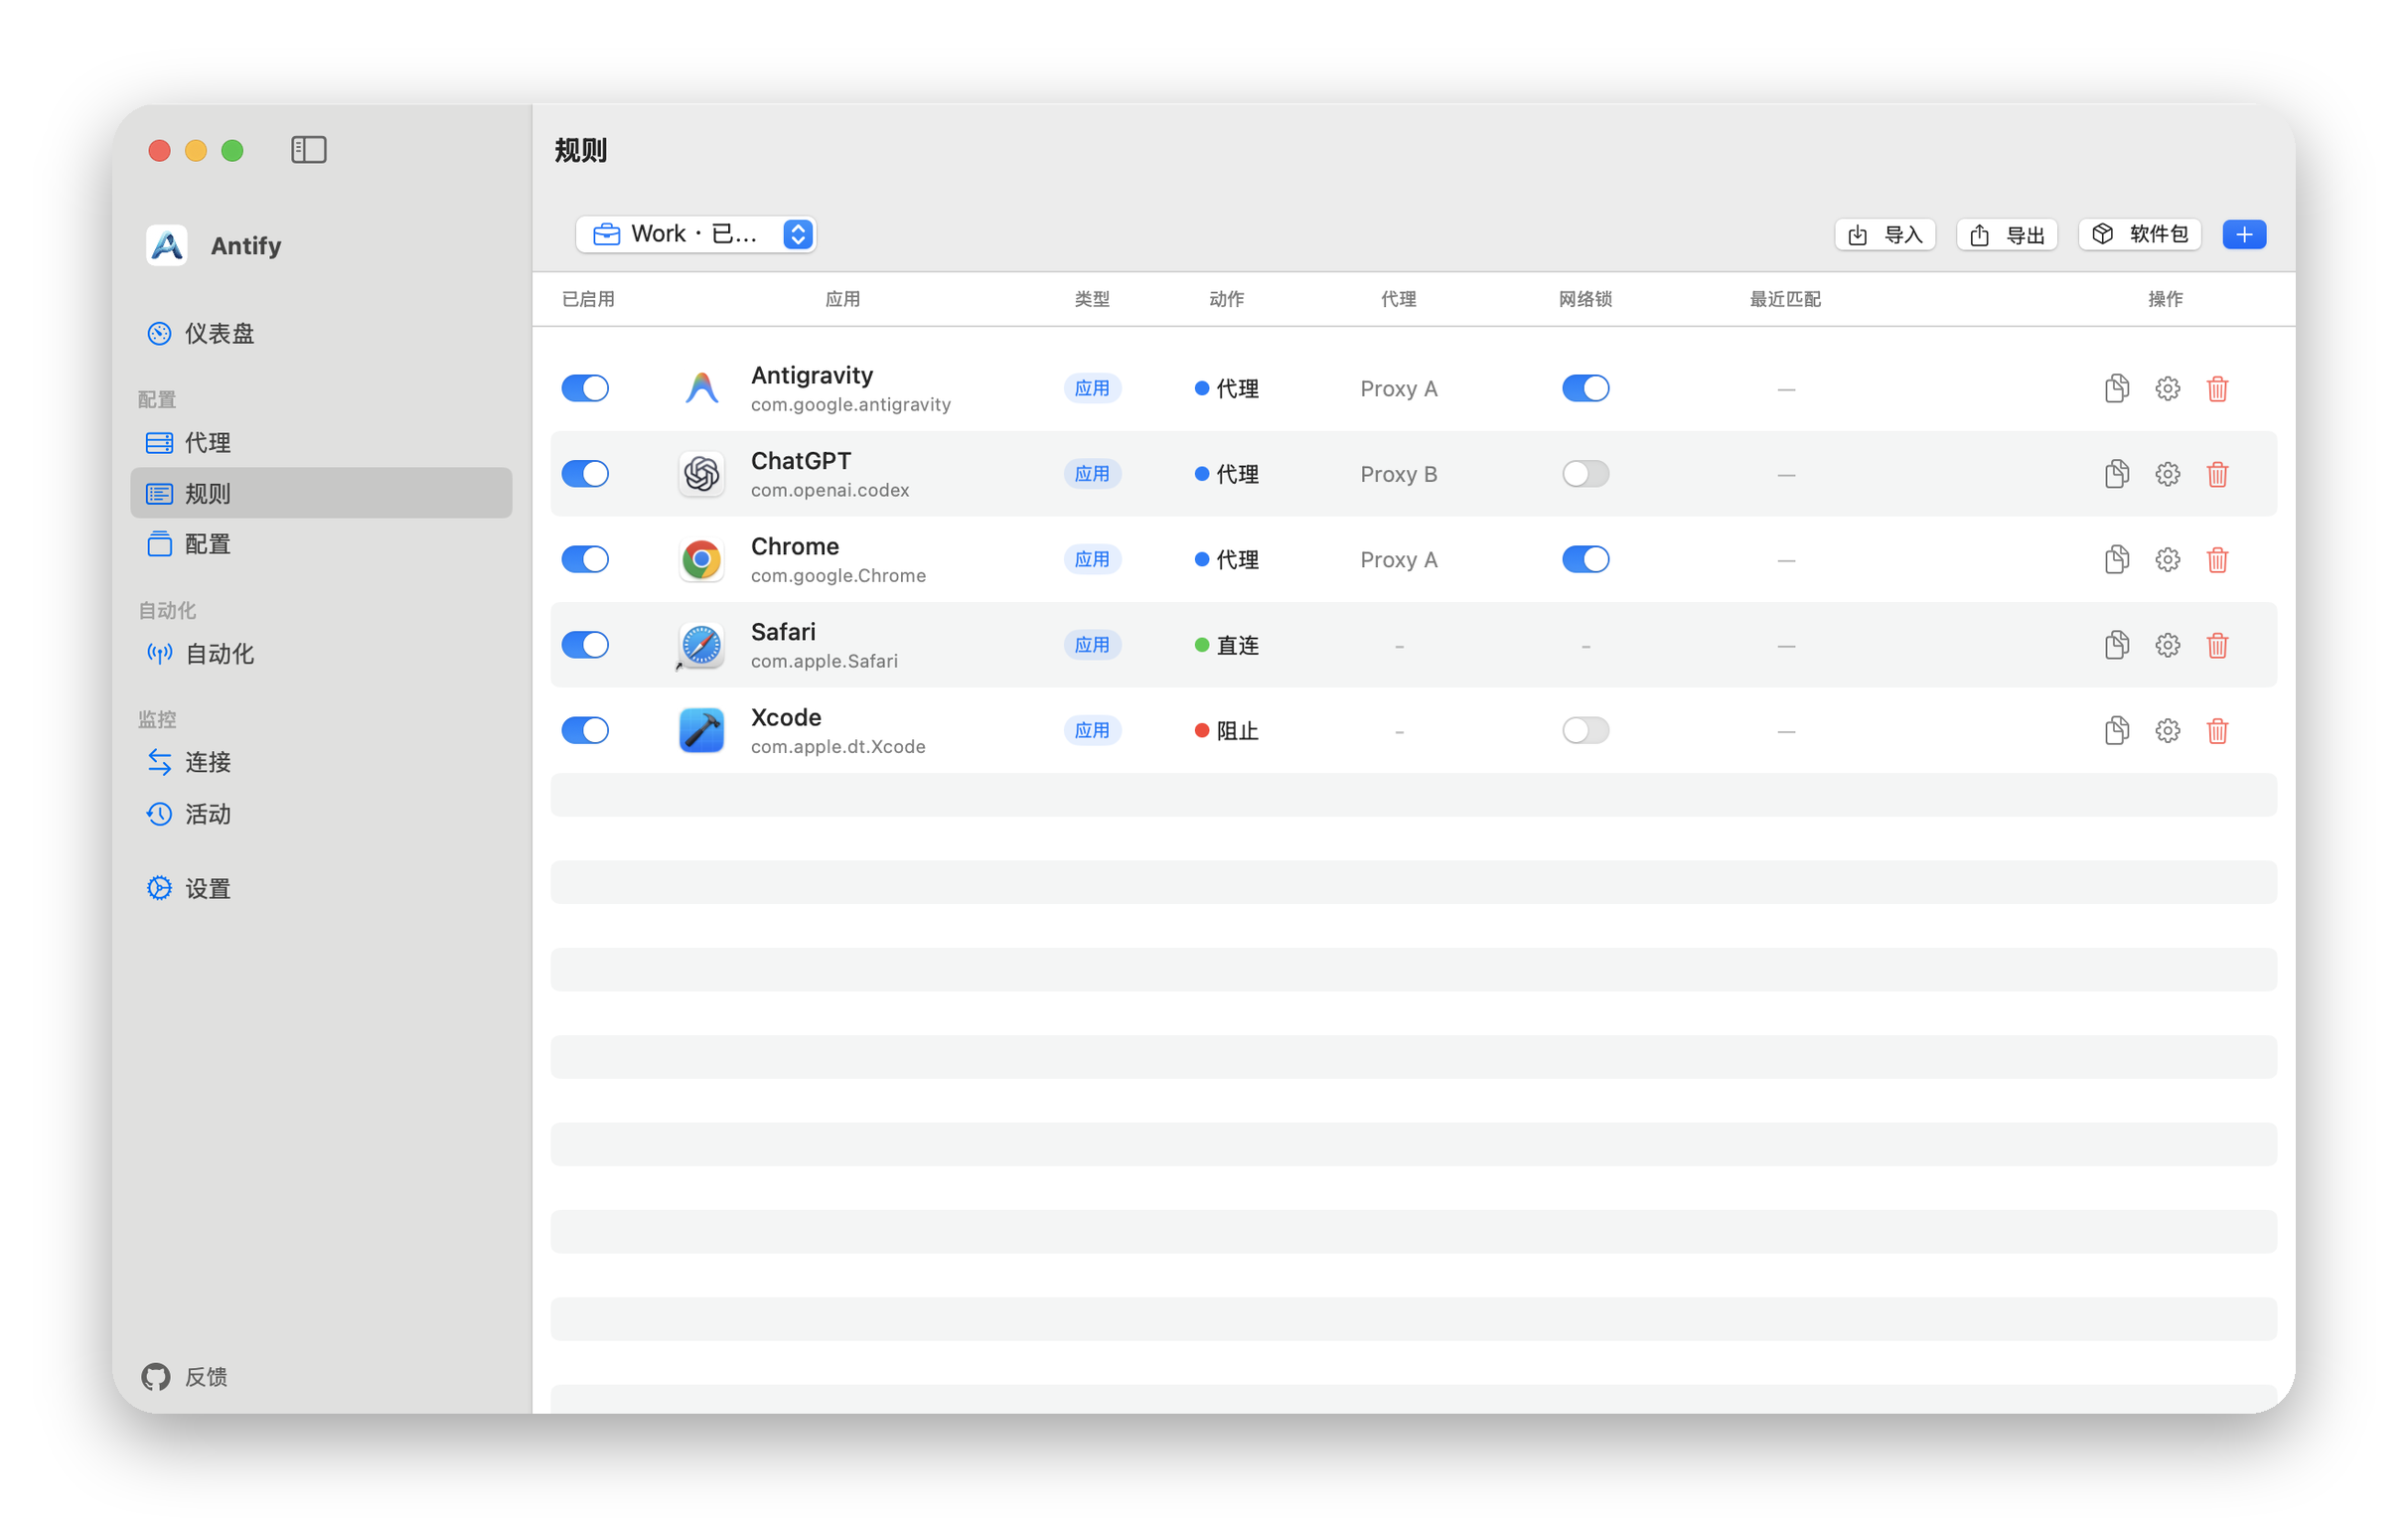
创建应用规则
- 1
选择应用
在「规则」页面点击「添加规则」,将 .app 拖入表单,或通过文件选择器选择。Antify 会解析应用路径和标识。
- 2
选择动作
选择「代理」、「直连」或「阻止」。如果选择「代理」,再指定一个代理服务器。
- 3
选择配置
存在多套配置时,新规则可以添加到一套或多套;当前激活的那套会有「已启用」标记。
- 4
保存并检查
回到列表确认「应用」、「动作」和「代理」三列与预期一致。「代理」列显示「未找到」或「-」,说明这条规则指向的代理缺失或被停用,它的流量会被阻止而不是直连,请编辑规则重新选择代理。
阻止一个 App 联网
- 1
定位应用
在「添加规则」中选择需要限制的 App,并检查显示的名称与路径。
- 2
选择「阻止」
动作选择「阻止」,不需要选择「代理服务器」。
- 3
重新建立连接进行验证
保存并确保 Antify 正在运行,然后重新打开 App 或让它重新建立网络连接。可以在「连接」中查看被阻止的流量记录。
这条规则覆盖到哪些进程
App bundle 内部的组件随这个 App 的规则一起处理。但这个 App 启动的其他进程默认不在覆盖范围内 —— 终端里跑的 curl、IDE 拉起的构建工具都属于此类。
规则表单里的「同时应用于派生进程」开关控制这件事,默认关闭,并且只对 .app 类型的规则有意义。打开前先想清楚范围:如果这条规则针对的是终端或 IDE,打开后它启动的所有程序都会跟随这条规则。
用 Bundle ID 前缀匹配一批 App
在「添加规则」的「路径」栏里,也可以直接输入 Bundle ID 前缀,例如 com.apple.*,匹配该前缀下的所有应用。「*」只能放在最后一个点之后。
前缀规则不能设置「目标主机」和「目标端口」,也没有「同时应用于派生进程」开关。某个 App 自己另有规则时,以它自己的规则为准;多个前缀都匹配时,取最长的那个。
按目标主机或端口缩小规则范围
「高级选项」支持「目标主机」和「目标端口」。「目标主机」用逗号、分号或换行分隔条目,可以写域名(*.example.com 同时匹配 example.com 本身)、IP、IPv4 范围(10.1.0.0-10.5.255.255)或 CIDR;条目前加「-」表示排除,例如 -ads.example.com。不支持单独的 * 和 192.168.1.*,后者请写成 192.168.1.0/24。「目标端口」用逗号或分号分隔,支持单个端口、范围(8000-9000)和排除(-3124)。
未匹配过滤条件的流量不会自动阻断,而是继续遵循该配置的默认行为。使用域名过滤时,如果 App 使用加密 DNS,Antify 可能只能看到 IP,导致域名规则无法匹配。